Hozzászólások
Elsődleges fülek
Nobody has time for this shit.
A terran campign-ben van talán néhány robbanós infested 1-2 pályán. A zergegnél már nincsenek emlékeim szerint, csak banelingek. De öngyilkos egységeket és ideiglenes egységeket amúgysem használ a csávó mert az is unit loss-nak számít.
Megérdemlik.
Azt tudnám értékelni, ha hamarosan a szaros limitációikat le lehetne nullázni. Mint szorzózár, socket-zár, pcie/sata-zár, magfeloldas stb :)
Rohadt pénzéhes Intel.
Nekem úgy rémlik, hogy a Zerg hadjáratban lesznek pár pályára azok a klasszikus robbanós infested terranok is.
Van, az infestor tudja őket odavarázsolni, de nem robbannak, csak lőnek. Aztán meghalnak egy idő után.
Terran hadjáratban csak infested terrannal. :)
(Nem vágom már, hogy a kettőben van-e olyan robbanós egység)
Nekem egyedül az Eternal sunshine tetszett, bár csak 1x láttam.
Elég elvontak, az biztos.
Mindenesetre a John Malkovich menet nagy kedvencünk a barátok egy részével. Másoknak meg nem jött be.
Ha valakinek nem lenne meg: Fanaticalnál 3 EUR a Torchlight I-II pack, még kb. 3 órán keresztül...
https://www.fanatical.com/en/bundle/torchlight-1-and-2-pack
TES:O most 12 napig (aug. 19-ig) ingyen játszható steamen.
Közben kiderült, hogy "lopták el hackerek".... ugyanúgy, ahogy máshol is: ki volt rakva a netre nulla védelemmel / korlátozással a CDN szerver. Valaki scannelés közben megtalálta, és leszippantott mindent. Ez nem feltörés, ez nem hackelés. Ez sima inkompetencia és lustaság, ami ráadásul nagyon könnyen és viszonylag gyorsan orvosolható lett volna.
Szóval igen, szapulni kell.
Moken írta: tehát már azért is szapulni kell intelt, mert retek hackerek feltörik és ellopják az adatait?
Ez csak egy kis látnivaló katasztrófatúristáknak.
Kisebb is a cég nem? :) amúgy amit Csöpi is ír hisz főleg ha titkosított digitálisan aláírt e-maileket küld cégen belül az ember akkor se biztos hogy mindenki hozzáfér a megfelelő certificatek-hez hiába van amúgy jogosultsága organizaciós szinten meg tűzfal stb.
Nyilván minősített adatok szivárogtak ki amik minősítetten titkosak azért nem publikusak. Viszont információ menedzsmentben nem jelszóval védekezel a leakek ellen, hanem need to know basissel, adat minősítéssel, tűz fallal és különböző levelezési protokollokkal, DLP-vel stb. Az egész láncban az emberen kívül a jelszó a leggyengébb láncszem. Totál fölösleges hogy meg bonyolult is legyen :)
https://en.m.wikipedia.org/wiki/Data_loss_prevention_software
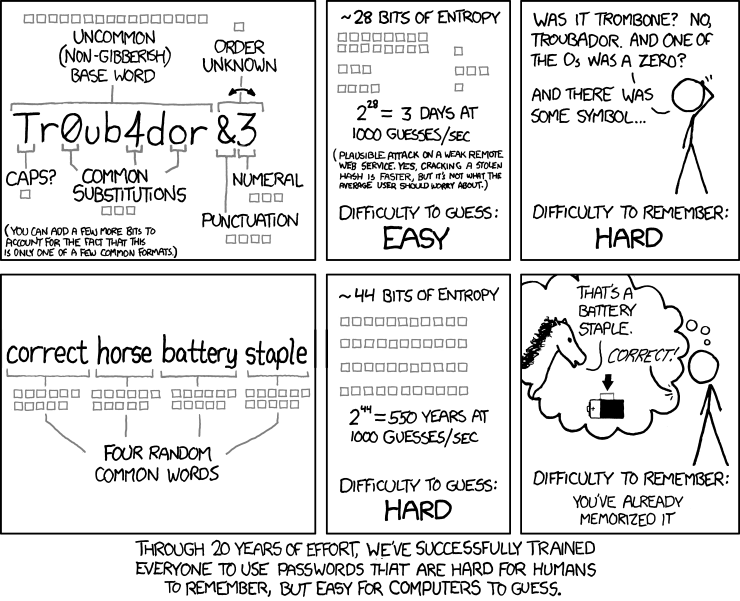
Ezt a leaket se egy bonyolult jelszó tartotta volna vissza...
rwurl=https://imgs.xkcd.com/comics/password_strength.png
rwurl=https://www.youtube.com/watch?v=eNnJJTKIWP0
Hát ezért kár volt.
Oké csak mondjuk ezek nem túlzottan semi-sensitive cuccok ha jól vettem ki a dologból. Meg azért cmon, még jó hogy nem password a jelszó. Nem azt mondjon, hogy legyen 24 karakteres bonyolult jelszó, de azért ha így kikerül valami talán az intel123 nem a legjobb védettség. Mind1, engem meglep, hogy nálunk bonyolultabb jelszavak vannak védett cuccokra, mint az intelnél, ennyi az egész.
Végignyomta a teljes hadjáratot hardon, egyetlen egy unit veszteség nélkül, minden megmenthető egységet megmentett.
rwurl=https://youtu.be/OMlvGhwX8y8
Szerintem inkább azért hogy mailen el lehessen küldeni, és ne tudja kiszűrni a tűzfal.
Mert need to know basis, kontraktor meg B. Piroska HR-röl ha netán véletlenül cc-zve lett volna ne tudja megnyitni. De ugyanúgy NDA kötelesek.
Miért nevetséges? Teljesen elterjedt mindenhol hogy megszokott egyszerű jelszavakat használnak belsős hálózatokon hozzáférhető semi-sensitive dokumentumokhoz . AMD-nél, nVidiánál is biztosan hasonlóak vannak. Miért kéne bonyolult legyen a jelszó hogyha “elméletileg” védett és biztosított környezetben tárolod az információt.
Ha végigjátszottad a hadjáratokat, akkor biztos respektálnád a teljesítményét.
Volt, hogy az első pár mission volt a legnehezebb, mert nem volt healer, kevés hp-s alap unitokkal kellett mikróznia. A Zerg első pályáját veszteség nélkül kizárólag mass drone spammel tudta végigcsinálni.